金融IT服务外包信息安全管理 基于业务流程外包的视角
随着金融行业数字化转型的深入推进,信息技术外包已成为金融机构优化资源配置、提升运营效率的重要战略选择。金融IT服务外包尤其是业务流程外包(BPO)在带来专业分工优势的也引入了复杂的信息安全风险。《金融IT服务外包信息安全管理》一书由柴洪峰撰写、上海交通大学出版社出版(ISBN 9787313125743),系统探讨了这一领域的关键问题,为金融行业的信息安全治理提供了重要的理论框架与实践指引。
一、金融IT服务外包与业务流程外包的内涵
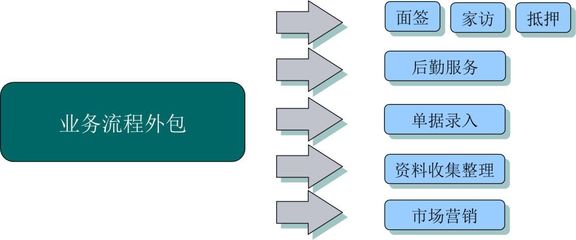
金融IT服务外包是指金融机构将部分或全部信息技术职能,如系统开发、运维管理、数据处理等,委托给专业服务商完成的一种商业模式。其中,业务流程外包(BPO)是尤为重要的一类,它涉及将金融业务中的特定流程环节(如客户信息处理、信贷审核辅助、支付清算后台操作等)交由外部服务商执行。BPO的特殊性在于,外包商不仅接触IT系统,更深度介入业务数据的处理流程,这使得信息安全管理的边界从技术层面延伸到业务运营层面,风险复杂度显著上升。
二、BPO场景下的信息安全风险分析
在业务流程外包中,金融机构面临的信息安全风险呈现出多层次特征。首先是数据泄露风险,外包人员在处理业务数据时可能因操作不当或恶意行为导致客户敏感信息外泄。其次是合规风险,金融机构对外包环节的数据保护责任并不因外包而转移,监管机构仍要求金融机构承担最终的信息安全责任。再次是业务连续性风险,外包商的系统故障或安全事件可能直接冲击金融机构的正常运营。还存在外包商安全能力参差不齐、多级分包导致管理链条延长、跨境外包引发的数据主权等衍生问题。
三、信息安全管理的框架与策略
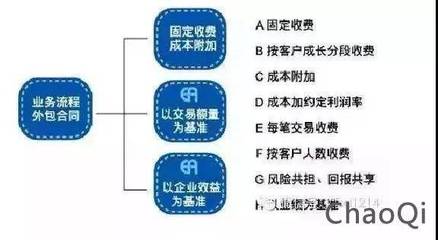
针对上述风险,该书提出了一套系统化的信息安全管理框架。在治理层面,金融机构应建立外包安全管理责任制,明确董事会、管理层及各业务部门在外包信息安全中的职责分工,形成自上而下的治理架构。在准入层面,需对外包商进行严格的安全资质审查与尽职调查,将信息安全能力作为供应商选择的核心评估指标。在合同层面,应通过具有法律约束力的服务协议明确信息安全要求、数据使用权限、保密义务、审计权利及违约赔偿等条款。在监控层面,要建立持续的外包安全监督机制,包括定期安全评估、实时访问监控和事件响应联动。在退出层面,需预先制定外包终止计划,确保数据安全回收和业务平稳过渡。
四、关键控制措施与技术手段
在具体实践中,金融机构可从多个维度落实信息安全控制。人员管理方面,对外包人员实施背景审查、保密协议签署和安全意识培训,并严格遵循最小权限原则配置系统访问权限。数据保护方面,采用数据脱敏、加密传输、水印追踪等技术手段,对敏感业务数据进行全生命周期防护。访问控制方面,部署身份认证与权限管理系统,实现对外包人员操作行为的实时审计与异常预警。边界防护方面,通过安全隔离区、虚拟桌面等技术将外包作业环境与核心系统进行有效隔离。安全监测方面,建立安全信息和事件管理(SIEM)平台,对外包作业中的安全事件进行集中采集、关联分析与快速响应。
五、监管合规与行业实践
金融行业的信息安全监管日趋严格,外包风险管理已成为监管检查的重点领域。相关监管规定要求金融机构将外包风险纳入全面风险管理体系,对外包活动进行风险评估和分类管理,并向监管机构报告重大外包事项。在行业实践中,越来越多的金融机构开始构建外包安全管理的标准化流程,将信息安全要求嵌入外包合同的招标、签署、履约和评价各环节,形成闭环管理。行业协会和第三方机构也在推动外包服务商安全能力评级体系的建设,促进外包市场的规范化发展。
六、
金融IT服务外包的信息安全管理,尤其是业务流程外包场景下的安全治理,是一项涉及制度、流程、技术和人员的系统工程。柴洪峰所著《金融IT服务外包信息安全管理》为这一领域提供了兼具理论深度和实践指导价值的参考。金融机构应在充分利用外包带来效率提升的始终将信息安全作为外包决策和管理的底线要求,通过完善治理架构、强化过程管控、借助技术手段和落实合规要求,构建起与业务复杂度相匹配的外包信息安全防线,保障金融数据的安全性与金融服务的连续性。
如若转载,请注明出处:http://www.62626235.com/product/56.html
更新时间:2026-11-20 08:14:26